המתח בחדר הישיבות כמעט תמיד זהה: מצד אחד, מנהלי הפיתוח דורשים לשלב סוכני קידוד אוטונומיים כדי להאיץ את קצב שחרור הגרסאות. מצד שני, קצין אבטחת המידע (CISO) מטיל וטו מוחלט מחשש לדליפת קוד מקור ונתונים רגישים. כשעידית משען, מומחית תוכנה עם 22 שנות ניסיון בפיתוח מערכות מורכבות, נתקלת בדינמיקה הזו בארגונים גדולים, שורש הבעיה תמיד מתנקז לאותה נקודת תורפה טכנולוגית. במקרים רבים של פיתוח אפליקציות AI עבור גופים ממשלתיים או פיננסיים, הדרישה למהירות מתנגשת חזיתית עם רגולציה קפדנית. הפתרונות הקיימים פשוט לא נבנו עבור סביבות שדורשות שליטה מוחלטת.
הקונפליקט הזה מייצר צוואר בקבוק משמעותי. ארגונים מפוקחים מוצאים את עצמם נשארים מאחור בזמן שסטארטאפים קטנים טסים קדימה בעזרת כלי בינה מלאכותית. אבל כעת, שינוי תפיסתי בארכיטקטורת הענן מציע דרך חדשה לגשר על הפער הזה, בלי להתפשר על מילימטר של אבטחה.
הבעיה: כשהחדשנות מתנגשת בחומת האבטחה
הביקוש לשילוב סוכני קידוד מבוססי בינה מלאכותית בתוך ארגוני אנטרפרייז זינק בחודשים האחרונים לממדים חסרי תקדים. המפתחים בארגונים אלה קוראים בלוגים, רואים הדגמות ביוטיוב, ורוצים להשתמש באותם כלים מתקדמים שיש לעמיתיהם בתעשייה החופשית. הבעיה אינה חוסר רצון או היעדר תקציב, אלא מודל הפריסה המסורתי של ספקי התוכנה.
רוב כלי הקידוד מבוססי AI פועלים בתצורת תוכנה כשירות (SaaS) בענן של הספק. עבור בנקים, משרדי ממשלה, תעשיות ביטחוניות וארגוני בריאות, המודל הזה פסול מראש. גופים אלה פועלים תחת דרישות רגולטוריות נוקשות שאינן מאפשרות העברת קוד מקור לשרתים חיצוניים שאינם בשליטתם. הם דורשים סביבות ביצוע מאובטחות הרמטית שמונעות זליגת נתונים (Data Exfiltration), ודורשים יכולת לבצע ביקורת מדויקת על כל פעולה שמבצעת המערכת.
הדרישות הללו למעשה חסמו את הגישה של הכלים הטובים ביותר בשוק בדיוק לאותן סביבות עבודה שהיו יכולות להפיק מהם את התועלת הגדולה ביותר. צוותי אבטחת מידע בארגונים מפוקחים פשוט לא מאשרים כלים שאינם עומדים בסטנדרט, וכך החדשנות נתקעת בשלב הוכחת היכולת (POC).
הפתרון: סביבת ביצוע עצמאית בענן הלקוח
ביום 3 בספטמבר 2026, Coder הכריזה על מהלך שנועד לפתור בדיוק את המלכוד הזה. בשיתוף פעולה עם חברת SpaceXAI, הם השיקו את Coder Agent Relay: סביבת ביצוע עצמאית המיועדת לסוכני קידוד בענן. הפתרון הזה מאפשר לסוכני Cursor Cloud לרוץ בתוך סביבות העבודה של Coder, אבל על גבי התשתית שהלקוח כבר מפעיל ומתחזק.
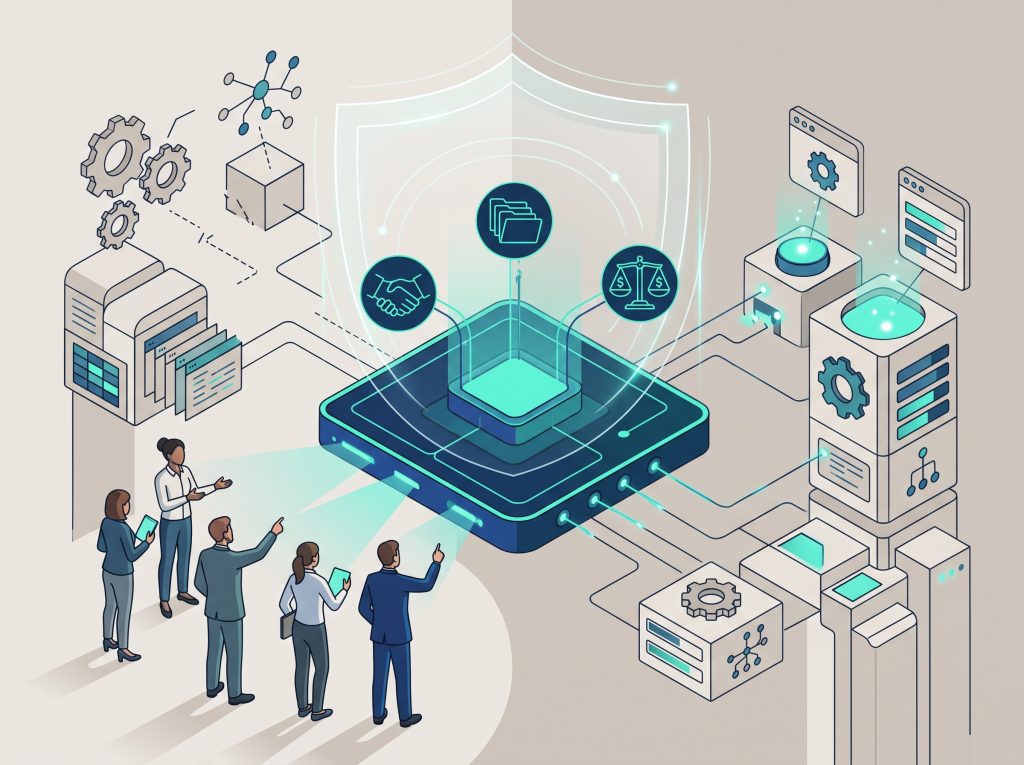
המשמעות הטכנית היא הפרדה חכמה בין המוח המחושב לבין זרועות הביצוע. המפתחים ממשיכים ליהנות מחוויית המשתמש המוכרת של Cursor באפליקציה או ברשת, והמערכת המרכזית ממשיכה לנהל את לולאת הסוכן, כולל תהליכי ההסקה (Inference) והתכנון. עם זאת, הקריאות לכלים (Tool calls) והביצוע בפועל מתרחשים אך ורק בתוך סביבות ה-Coder ברשת הפנימית של הלקוח.
כך, קוד המקור, מפתחות ההצפנה (Secrets) והשירותים הפנימיים לעולם אינם עוזבים את המכונות שנמצאות בשליטת הארגון. זהו מודל היברידי שנותן למפתחים את כלי ה-AI המתקדמים ביותר, ולצוותי האבטחה את השליטה המוחלטת שהם דורשים.
ניתוח עמוק: לידתה של שכבת ההפעלה לבינה מלאכותית
ניתוח עמוק: לידתה של שכבת ההפעלה לבינה מלאכותית
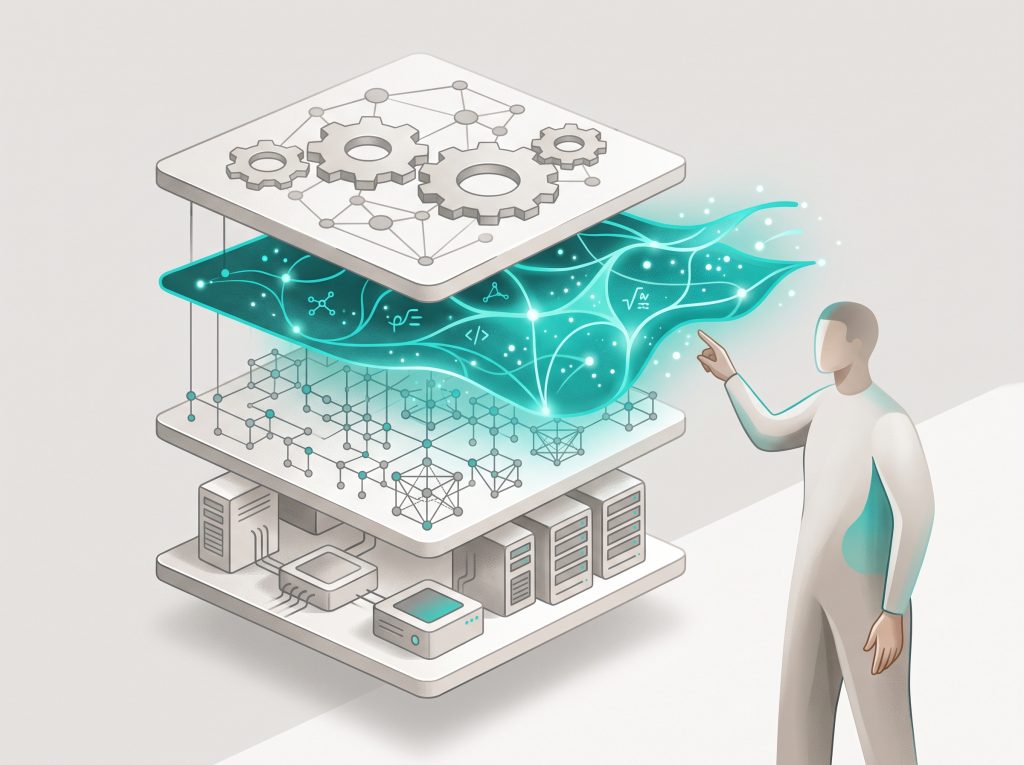
כדי להבין למה הפתרון הזה קריטי, צריך להסתכל על ארכיטקטורת התוכנה הארגונית. ה-Stack המסורתי בנוי משלוש שכבות ברורות: שכבת האפליקציה, שכבת הנתונים ושכבת המחשוב. הבעיה של מנהלי טכנולוגיה כיום היא שבינה מלאכותית אינה מתאימה לאף אחת מהשכבות הללו בנפרד. היא נוגעת בכולן, קוראת נתונים, צורכת משאבי מחשוב ומשפיעה על האפליקציה, אבל אין לה מקום טבעי אחד.
זו הסיבה שארגונים נתקעים ברגע שהם מנסים להעביר פרויקטי AI מפיילוט לייצור המוני. התפיסה של AI Operating Layer מגדירה שכבה חדשה וייעודית שבה הבינה המלאכותית פועלת בתוך הארגון, על התשתית שלו, תחת המדיניות שלו, ובשקיפות מלאה לצוותים הפנימיים.
שכבת הפעלה כזו, כשהיא נבנית נכון, אוכפת 5 עקרונות ברזל שאינם ניתנים לעקיפה:
- הנתונים נשארים תמיד בתוך גבולות הרשת הארגונית.
- כל משימה מקבלת הרשאות מינימליות ונחשפת רק למידע שהוגדר לה מראש.
- המערכת מאפשרת ריצה אך ורק של מודלים שאושרו על ידי הנהלת הארגון.
- כל פעולה של הסוכן מתועדת ומשאירה חותם הניתן לביקורת מלאה.
- הוצאות הענן מוגבלות מראש לפני שהן מצטברות לחובות בלתי נשלטים.
שלושה תרחישי שימוש בסביבות קריטיות
התיאוריה נשמעת מצוין, אבל איך זה עובד בפועל? הנה שלושה תרחישים שבהם הארכיטקטורה הזו פותרת בעיות אמיתיות:
1. תעשיות ביטחוניות ופריסה מנותקת רשת (Air-Gapped):
גופים ביטחוניים אינם יכולים להרשות לעצמם שום חיבור חיצוני בלתי מבוקר. מודל הפריסה של Coder מאפשר התקנה בסביבה מנותקת לחלוטין. סוכני הקידוד פועלים בתוך רשת סגורה, כאשר מדיניות יציאת הרשת (Egress policy) נאכפת בצורה אחידה ונוקשה. שום פקודה לא יכולה לשלוח נתונים החוצה.
2. מוסדות פיננסיים וביקורת ציות (Compliance):
בנקים וחברות ביטוח נדרשים להוכיח לרגולטור מי כתב כל שורת קוד, מתי, ולמה. כאשר סוכן AI כותב קוד בסביבת SaaS חיצונית, שרשרת האספקה של הקוד נשברת. סביבת ביצוע עצמאית מאפשרת לבנק לשמור לוגים מדויקים של כל Tool call שהסוכן ביצע, ולהזרים אותם ישירות למערכות ה-SIEM הארגוניות.
3. הגנה על קניין רוחני (IP) בארגוני ענק:
חברות טכנולוגיה גדולות מפתחות אלגוריתמים סודיים שמהווים את ליבת העסק שלהן. הן רוצות שהמפתחים יעבדו מהר עם כלים כמו Cursor, אבל חוששות שהקוד ישמש לאימון מודלים חיצוניים. הרצת כלי הקידוד בתוך VPC (Virtual Private Cloud) פרטי מבטיחה שה-IP נשאר מוגן לחלוטין.
מתי הגישה הזו לא נכונה: הצד השני של המטבע
מתי הגישה הזו לא נכונה: הצד השני של המטבע
למרות היתרונות הברורים באבטחה, בניית AI Operating Layer עצמאי אינה הפתרון הנכון לכל חברה, ופה בדיוק הבעיה של צוותים שנוהים אחרי טרנדים. עבור צוות קטן שמבצע פיתוח אפליקציות AI למוצר צרכני ללא נתונים אישיים רגישים (PII), מדובר בתקורה ניהולית מיותרת לחלוטין.
הקמת סביבות VPC ייעודיות, ניהול מדיניות רשת קפדנית, ותחזוקת תשתית Self-hosted דורשים משאבי DevOps משמעותיים. אם אתם סטארטאפ בשלבי Seed שצריך לשחרר מוצר מהר לשוק, הבחירה בפתרון מורכב ומבודד תאט אתכם משמעותית. במקרים כאלה, השימוש בכלים מנוהלים לחלוטין בענן של הספק הוא הבחירה העסקית הנכונה, שכן מחיר התחזוקה עולה על הסיכון התיאורטי.
רגע ההארה: מדיניות כתשתית
התובנה המרכזית שמשנה את כללי העבודה היא ההבנה שבינה מלאכותית אינה עוד כלי עזר למפתח שמתקינים כתוסף ל-IDE. מי שמוביל תהליכי פיתוח אפליקציות AI חייב להבין שסוכנים אוטונומיים הם למעשה משתמשים חדשים במערכת. יש להם כוונות, יש להם יכולת ביצוע, והם זקוקים להרשאות.
ברגע שמפסיקים להתייחס אליהם כאל תוכנה ומתחילים לנהל אותם כחלק מתשתית הארגון, הדיון משתנה. מודל של "מדיניות כתשתית" מאפשר לצוותי אבטחה להגדיר חוקים פעם אחת ברמת ה-Operating Layer, ולהחיל אותם אוטומטית על כל פרויקט חדש. זה מבטל את הצורך בוועדות חריגים אינסופיות לכל כלי חדש שיוצא לשוק.
משמעויות פרקטיות למנהלי פיתוח בישראל
לפי התחזיות של Gartner, כ-80% ממהנדסי התוכנה בארגונים יצטרכו לשדרג את כישוריהם עבור בינה מלאכותית גנרטיבית עד שנת 2027. זהו חלון זמן קצר מאוד להיערכות. מנהלי פיתוח (CTO) לא יכולים להרשות לעצמם להמתין שהרגולציה תתגמש, כי זה לא יקרה.
אסטרטגיית פיתוח אפליקציות AI ארוכת טווח דורשת פעולה מיידית במישור הארכיטקטוני. מחר בבוקר, עליכם למפות את זרימת הנתונים שלכם. הגדירו אילו סביבות יכולות להישאר בענן ציבורי ואילו חייבות לעבור לסביבת ביצוע עצמאית. התחילו לבחון כלים כמו Coder שמאפשרים את ההפרדה הזו, ובנו את תוכנית ההכשרה שלכם סביב כלים שבאמת תוכלו להכניס לייצור, ולא רק לשחק איתם בסביבות פיתוח מבודדות.
נקודות מרכזיות לקחת מחר בבוקר
נקודות מרכזיות לקחת מחר בבוקר
- בינה מלאכותית דורשת שכבת הפעלה נפרדת (AI Operating Layer) שתנהל את ההרשאות, הנתונים והתקציב בצורה מרוכזת.
- מודל הפריסה, ולא חוסר הרצון, הוא החסם העיקרי לאימוץ AI בארגונים ממשלתיים ופיננסיים.
- פתרונות כמו Coder Agent Relay מאפשרים ליהנות מהיכולות של סוכני ענן (כמו Cursor) תוך הרצת הפעולות בפועל בתוך הרשת המאובטחת של הלקוח.
- סביבות מנותקות רשת (Air-gapped) הן הפתרון היחיד שמבטיח עמידה בדרישות של תעשיות ביטחוניות מוקשחות.
- הקמת תשתית עצמאית דורשת משאבים, ואינה מתאימה לסטארטאפים קטנים ללא דרישות רגולטוריות מורכבות.
הצעד הבא שלכם
תכנון ארכיטקטורה המשלבת סוכני קידוד אוטונומיים בסביבה ארגונית דורש הבנה עמוקה גם של עולם התוכנה וגם של עולם תשתיות האבטחה. אל תשאירו את ההחלטות הללו לסוף הפרויקט. נתחו את דרישות הרגולציה שלכם, בחנו את מודלי הפריסה האפשריים, ווודאו שהתשתית שלכם בנויה לקלוט את הדור הבא של כלי הפיתוח בצורה מבוקרת, בטוחה וניתנת לביקורת.
שאלות ותשובות
שכבת הפעלה לבינה מלאכותית היא ארכיטקטורה המפרידה בין מנועי הבינה המלאכותית לבין סביבת הפיתוח הארגונית. היא מאפשרת להריץ סוכני AI על גבי תשתית מקומית או ענן פרטי שבשליטת הארגון, במקום להסתמך על שירותי SaaS חיצוניים. המטרה היא לאפשר למפתחים להשתמש בכלים מתקדמים מבלי להוציא קוד מקור או נתונים רגישים מחוץ לחומת האש. זהו פתרון קריטי לארגונים פיננסיים, ביטחוניים וממשלתיים שנדרשים לעמוד ברגולציה מחמירה של הגנת מידע ופרטיות, תוך שמירה על יכולת עבודה מהירה עם כלי AI מודרניים.
הסיכון העיקרי נובע מהעברת קוד מקור ונתונים רגישים לשרתים חיצוניים של ספקי AI, מה שעלול להוביל לדליפת קניין רוחני. כאשר משתמשים בכלים מבוססי ענן ציבורי ללא פיקוח, הארגון מאבד שליטה על המידע שמשמש לאימון המודלים או עלול להיחשף לזליגת נתונים. עם זאת, ניתן לצמצם את הסיכון משמעותית באמצעות ארכיטקטורת ביצוע עצמאית. על ידי הרצת הסוכנים בתוך סביבת ה-VPC של הלקוח, הקוד נשאר בתוך הרשת הארגונית והפעולות מתבצעות תחת מדיניות אבטחה מוגדרת מראש, מה שמונע חשיפה חיצונית ומאפשר ביקורת מלאה על כל פעולה שבוצעה.
הקמת תשתית כזו דורשת השקעה משמעותית בצוותי DevOps ובתכנון ארכיטקטוני מוקדם, שכן מדובר בניהול סביבות עבודה מבודדות ומדיניות רשת מורכבת. בניגוד לשימוש ב-SaaS חיצוני שניתן להפעיל בדקות, כאן נדרשת הגדרה של הרשאות, ניהול גישה, ותחזוקה שוטפת של התשתית המקומית. לכן, לוח הזמנים תלוי במורכבות הארגונית ובדרישות האבטחה הספציפיות. מדובר בפרויקט אסטרטגי ולא בפתרון מהיר, שכן הוא מחייב הטמעת מדיניות אבטחה כתשתית (Policy as Infrastructure) שתלווה את הארגון לטווח ארוך ותאפשר הטמעה בטוחה של כלי AI נוספים בעתיד.
בניית סביבת ביצוע עצמאית אינה מומלצת לסטארטאפים בשלבים מוקדמים או לצוותים קטנים שאינם עובדים עם נתונים רגישים במיוחד. התקורה הניהולית והצורך בתחזוקת תשתית מורכבת עלולים להאט את קצב הפיתוח ולפגוע ביכולת התחרותית של החברה. אם המוצר שלכם אינו דורש עמידה ברגולציה מחמירה של בנקים או גופים ביטחוניים, העלות והזמן שיושקעו בניהול עצמי של התשתית עשויים לעלות על התועלת. במקרים כאלה, שימוש בכלים מנוהלים בענן של הספק הוא לרוב הבחירה העסקית הנכונה, שכן היא מאפשרת להתמקד בפיתוח המוצר וביציאה מהירה לשוק.
הרצת סוכני AI בתוך תשתית הארגון מאפשרת שליטה הדוקה יותר על הוצאות הענן, שכן ניתן להגדיר מכסות ומשאבים מראש לפני שהם מצטברים לחובות בלתי נשלטים. בניגוד למודל SaaS שבו התשלום הוא לרוב לפי שימוש או רישוי גלובלי שעלול להפתיע, כאן הארגון מנהל את צריכת המחשוב בעצמו. עם זאת, יש לקחת בחשבון את העלויות העקיפות הכרוכות בתחזוקת השרתים, ניהול ה-VPC והשקעת כוח האדם הנדרשת לתפעול המערכת. מדובר במעבר ממודל של תשלום על שירות למודל של ניהול משאבי מחשוב פנימיים, מה שדורש תכנון תקציבי מדויק.
ההבדל המרכזי נעוץ במיקום שבו מתבצעת הלוגיקה והגישה לנתונים. בסוכן מבוסס ענן, הקוד והמידע נשלחים לשרתי הספק לצורך עיבוד, מה שיוצר סיכון אבטחה עבור ארגונים מפוקחים. לעומת זאת, בסביבת ביצוע עצמאית, ה'מוח' של הסוכן יכול להישאר בענן לצורך תכנון והסקה, אך 'זרועות הביצוע' – כלומר הקריאות לכלים והגישה לקוד המקור – מתבצעות אך ורק בתוך הרשת הפנימית של הלקוח. הפרדה זו מבטיחה שהמידע הרגיש לעולם לא עוזב את גבולות הארגון, ומאפשרת לצוותי האבטחה לנטר כל פעולה שמתבצעת על ידי הסוכן בזמן אמת.