
תארו לעצמכם את התרחיש הבא: בדיקה קריטית נכשלת בתהליך האינטגרציה הרציפה (CI/CD) שלכם, אבל אף אחד בצוות הפיתוח לא שם לב לכך. הודות לכלי אוטומציה מבוסס בינה מלאכותית המצויד ביכולות ריפוי עצמי, הנתיב השבור של רכיב הממשק מוחלף באופן אוטומטי. לוח הבקרה חוזר להיות ירוק, והגרסה משוחררת לייצור. אין טלפונים בהולים בשלוש לפנות בוקר בגלל שמישהו שינה את השם של כפתור ההתחברות. על פניו, זה נשמע כמו החלום הרטוב של כל מנהל פיתוח. אבל מתחת לפני השטח, השקט התעשייתי הזה עלול להסתיר פגמים חמורים שעלולים להפיל את המערכת שלכם ברגע האמת.
מתוך 22 שנות ניסיון מעשי בשטח, עידית משען, מומחית תוכנה המתמחה בפיתוח מערכות ופתרונות AI, פיתוח צד שרת ואפיון חווית משתמש UX, רואה את הדינמיקה הזו מתרחשת שוב ושוב בארגונים גדולים. כאשר ארגונים נכנסים אל עולם של פיתוח אפליקציות AI, הפיתוי להעביר את שרביט השליטה המלא לאלגוריתמים הוא עצום. המערכת מזהה שינויים, מתקנת אותם על התפר, וחוסכת שעות של עבודה שחורה. הבעיה המרכזית צפה כאשר שינוי קוסמטי לכאורה בממשק המשתמש, הוא למעשה באג קריטי בליבת המוצר, אשר מסתתר כעת מאחורי וי ירוק ומנחם בלוח הבקרה.
אשליית הירוק בלוח הבקרה: מה שמפתחים מפספסים
היכולת לתקן בדיקות תוך כדי תנועה ולשחזר את הפרודוקטיביות של מהנדסי האוטומציה, כבר מוטמעת היטב בכלים מודרניים המבוססים על למידת מכונה. אם רכיב ממשק משתמש מוזז, משנה את שמו או אפילו מוסר לחלוטין מהדף, טכנולוגיות מתקדמות מזהות זאת ומחילות את ההתאמות הנדרשות ללא כל התערבות מצד המפתח. היתרון כאן הוא ברור ומיידי: צוותי הפיתוח מבלים פחות זמן מבוזבז על איתור נתיבים שבורים (locators), ומתפנה להם יותר זמן לכתיבת בדיקות חדשות. התוצאה הישירה היא שחרור גרסאות בקצב גבוה בהרבה, תוך שמירה על רצף עבודה תקין.
אך לטכנולוגיה הזו יש נקודת עיוורון משמעותית שנוטים להתעלם ממנה. מערכות הריפוי העצמי, הממוקדות במטרה אחת ויחידה של שמירת לוח הבקרה ירוק, חסרות את היכולת ההקשרית להבדיל בין שני מצבים שונים לחלוטין. המצב הראשון הוא שינוי קוסמטי לגיטימי בממשק שלא משפיע על הלוגיקה העסקית. המצב השני הוא פגם אמיתי במוצר, שבמקרה נראה בדיוק כמו שינוי קוסמטי. ללא אמצעי בקרה נוספים, המערכת מתקנת את שתי הבעיות בדיוק באותה הדרך, ומאשרת את מעבר הבדיקה. התופעה המסוכנת הזו מכונה "שחיקת כיסוי שקטה", והיא בעייתית במיוחד בארגונים המנהלים נתונים רגישים או עסקאות פיננסיות מורכבות.
מנגנון הריפוי העצמי: מספרים מתוך השטח
כדי להבין את גודל ההשפעה של אוטומציית בדיקות מתקדמת, חשוב להסתכל על הנתונים היבשים. ביום 15 בספטמבר 2026, פורסם ניתוח מקיף ב-SD Times שחשף את המספרים האמיתיים מאחורי הקלעים של תעשיית הבדיקות המודרנית. המחקר הראה כי הטמעת מערכות ריפוי עצמי יכולה להפחית את מאמצי התחזוקה הידנית באופן משמעותי, עם ירידה של 68% בהשוואה לקו בסיס של מערכות בדיקה סטטיות מסורתיות. זהו נתון דרמטי שמסביר היטב מדוע סמנכ"לי טכנולוגיה ממהרים לאמץ את הכלים הללו אל תוך צינורות הפיתוח שלהם.
המערכות הללו פועלות על ידי ניתוח מעמיק ורציף של מודל אובייקט המסמך, המוכר למפתחי אינטרנט בשם DOM. כאשר נתיב מקורי נשבר במהלך הרצת הבדיקה, האלגוריתם סורק מיד את הסביבה הקרובה ומחפש מזהים חלופיים בעלי ציון דמיון גבוה. הוא משקלל פרמטרים מרובים במקביל, כגון טקסט פנימי, תכונות קלאס, סגנונות עיצוב ומיקום היררכי בעץ המסמך, ובוחר את המועמד הסביר ביותר להחליף את הרכיב החסר. כל התהליך המורכב הזה קורה בשברירי שנייה, מבלי לעצור את תהליך הבנייה המרכזי של האפליקציה.
מתי הגישה האוטומטית לחלוטין קורסת
מתי הגישה האוטומטית לחלוטין קורסת
ישנה נטייה מסוכנת בתעשייה לחשוב שאוטומציה מלאה ונטולת מגע אדם היא תמיד המצב האידיאלי שאליו יש לשאוף. אך מתי הגישה הזו למעשה לא נכונה ומהווה סיכון עסקי? התשובה נעוצה ברגעי משבר, תנודתיות גבוהה, ובשינויים מבניים עמוקים במערכת. כאשר מדובר במערכות פיננסיות או רפואיות, עדכון נתיב שלא עבר אימות קפדני במהלך מיגרציה של מערכת ליבה, יכול להיות למעשה הפרה רגולטורית חמורה או להוביל לזרימת עסקאות שבורה לחלוטין.
המספרים מהשטח מוכיחים שביטול מוחלט של שיקול הדעת האנושי הוא טעות קריטית בניהול סיכונים. אותו ניתוח נתונים הראה כי הגורם המשמעותי ביותר בשמירה על יציבות המערכת ואמינות הבדיקות הוא תהליך סקירת אנוש (human-in-the-loop) לשינויים המוגדרים כקריטיים. שמירה על מעורבות אנושית בנקודות מפתח הובילה לעלייה חדה של 60% במספר הבאגים הקריטיים שזוהו, במיוחד בתקופות של תנודתיות גבוהה במערכת. המסקנה ברורה: דווקא כשהמערכת עוברת שינויים רבים ומהירים, ההסתמכות הבלעדית על המכונה גורמת לפספוס של תקלות חמורות שעין אנושית ביקורתית הייתה קולטת מיד.
שלושה תרחישי קיצון שחייבים להכיר
כדי להוריד את התיאוריה לקרקע המציאות העסקית, הנה שלושה מקרי בוחן מהשטח שממחישים את הסיכון הטמון בהסתמכות עיוורת על אוטומציה:
-
מיגרציה של מערכות ליבה בבנקאות דיגיטלית: כאשר בנק גדול מעביר את תשתית הליבה שלו לסביבת ענן חדשה, רכיבים רבים בממשק משתנים בו זמנית. אם כלי האוטומציה מתקן בעצמו נתיב של כפתור אישור העברה בנקאית רק בגלל שהמזהה שלו השתנה, הוא עלול לעקוף בטעות שכבת אבטחה חדשה שהוספה ברקע. התוצאה היא אישור של בדיקה שלמעשה נכשלה ברמת הלוגיקה העסקית, מה שעלול להוביל להעברות כספים שגויות.
-
שחרור תהליכי תאימות ורגולציה (Compliance-flow): לעיתים קרובות, הוספת שלב חובה כמו אישור תנאי שימוש חדשים או הצהרת בריאות משנה את מבנה הדף באופן מכוון. מערכת ריפוי עצמי שאינה מבוקרת תנסה באופן טבעי "לתקן" את הבדיקה הישנה כך שתעקוף את החלון הקופץ החדש ותמשיך הלאה. הבדיקה אכן תעבור בהצלחה, אך המוצר ישוחרר לייצור ללא כל בדיקה של תהליך התאימות ההכרחי החדש שהוסף.
-
ממשקים דינמיים ומורכבים במיוחד: פרויקטים מתקדמים של פיתוח אפליקציות AI הכוללים לוחות בקרה המציגים נתונים אנליטיים המשתנים בזמן אמת. בסביבות עתירות נתונים כאלה, היררכיית התצוגה משתנה תדיר בהתאם למידע המוזן. כלים מסוימים המשמשים לריפוי אוטומטי, דוגמת Healenium, עושים עבודה מצוינת בסביבות סטטיות וצפויות, אך עלולים לפרש שינוי תוכן לגיטימי ודינמי כשבירת קוד של ממש. במצב כזה, הם יחילו "תיקונים" שגויים שמשבשים את מהימנות הבדיקות ומייצרים תוצאות חיוביות כוזבות לאורך זמן.
נקודת המפנה: בניית שכבת ממשל חכמה (Governance Layer)
התובנה המרכזית העולה מהניתוח אינה שצריך לכבות את מנגנון הריפוי העצמי ולחזור לעידן האבן של הבדיקות הידניות. פתרון קיצוני כזה רק יחזיר את צוותי הפיתוח חודשים אחורה ויבטל לחלוטין את היתרונות העצומים של הפחתת עלויות התחזוקה. הגישה הנכונה והבוגרת יותר היא להתייחס לכל הצעה אוטומטית של הבינה המלאכותית כאל שינוי קוד ישיר בייצור, אשר חייב לעבור דרך תהליך ממשל מוסדר ומוקפד כדי לקבל אישור סופי.
הפתרון הארכיטקטוני הוא בניית שכבת ממשל הפועלת כחוצץ חכם בין מנוע הריפוי של הבינה המלאכותית לבין מאגר הבדיקות המרכזי של הארגון. כל עדכון נתיב שהמערכת מציעה צריך לעבור דרך 3 בדיקות אימות מחמירות כדי להיחשב כמועמד לאישור אוטומטי: ראשית, קרבת הרכיב המרופא לרכיב המקורי בדף; שנית, האפשרות לאתר אותו דרך אותו נתיב בדיוק עבור טכנולוגיות מסייעות (נגישות); ושלישית, התאמה מלאה בין ההקשר הנוכחי שלו לבין ההתאמה הצפויה של הבדיקה המקורית.
יתרונות מול חסרונות ביישום מבוקר של אוטומציה
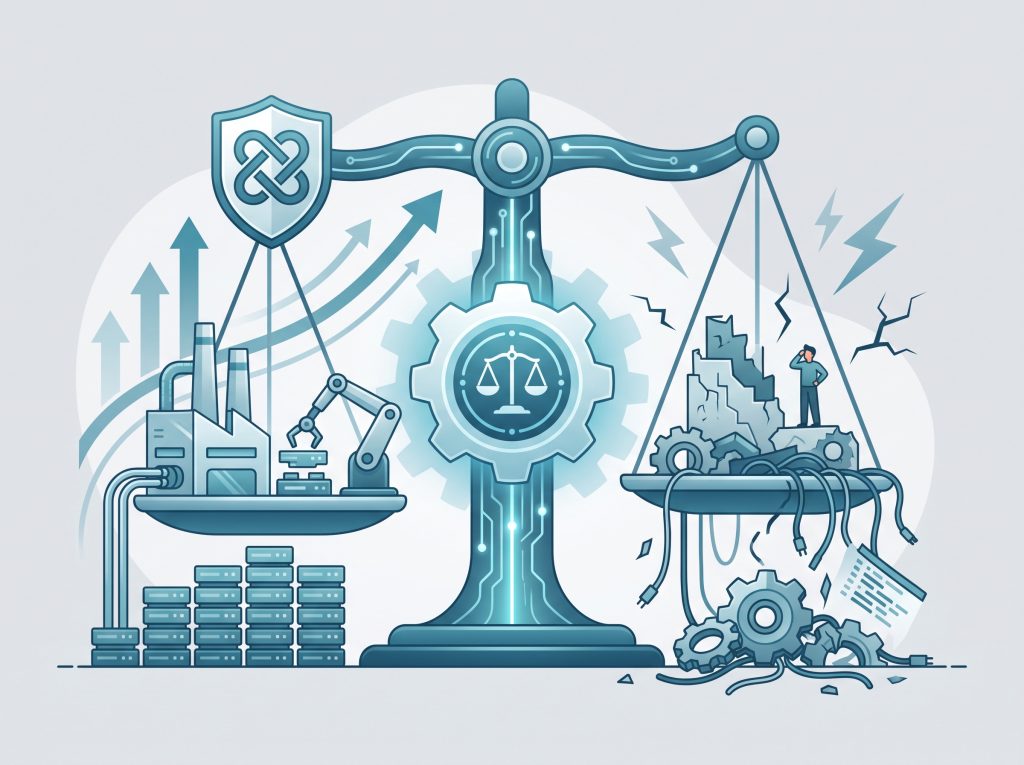
יתרונות מול חסרונות ביישום מבוקר של אוטומציה
כמו בכל החלטה טכנולוגית משמעותית, ישנם יתרונות מובהקים לצד סיכונים שחובה לנהל בצורה אקטיבית.
היתרונות המרכזיים: הטמעת שכבת ממשל על גבי מערכת ריפוי עצמי לא רק שומרת על מאמצי התחזוקה הידנית ברמה נמוכה מאוד, אלא גם מפחיתה באופן דרמטי את אירועי שחיקת הכיסוי השקטה. הנתונים מראים בבירור כי מערכת מבוקרת הכוללת שכבת ממשל חווה פי עשרה (10x) פחות אירועי שחיקת כיסוי בהשוואה למערכת הפועלת באוטומציה מלאה וללא פיקוח. בנוסף, מהירות התהליך הכוללת של צוותי הפיתוח משתפרת משמעותית, שכן הם מבלים הרבה פחות זמן בדיבוג מייגע של תקלות קריטיות שהתגלו מאוחר מדי בסביבת הייצור.
החסרונות והסיכונים האמיתיים: הטעות הנפוצה ביותר של מנהלים בארגונים גדולים היא ההנחה שמערכת מתקדמת כזו תאפשר להם לצמצם כוח אדם במחלקת הבדיקות. מהנדסי אוטומציה רבים חוששים בצדק מפיטורים עקב כניסת טכנולוגיות ריפוי עצמי שמבצעות את עבודתם השחורה, אך המציאות בשטח מוכיחה את ההיפך המוחלט. שילוב של פיתוח אפליקציות AI במערך הבדיקות מעלה את רמת התפקיד של המהנדסים ודורש מהם כישורים גבוהים יותר. במקום להיות "מתקני סקריפטים" טכניים, הם הופכים למבקרי איכות אסטרטגיים, הנדרשים לנתח את הצעות התיקון של המערכת ולקבל החלטות ארכיטקטוניות מורכבות. האתגר האמיתי של מנהלי הפיתוח הוא הכשרת הצוות הקיים למיינדסט החדש הזה, והימנעות מהסתמכות עיוורת על אלגוריתמים בסביבות שהם מעולם לא אומנו עליהן כראוי.
משמעויות פרקטיות למנהלי פיתוח וסמנכ"לי טכנולוגיה
מה המשמעות של כל זה עבורכם מחר בבוקר במשרד? אם אתם מובילים תהליכי פיתוח של מוצרים דיגיטליים מורכבים, הצעד הראשון הוא להפסיק להתייחס לאוטומציה כאל קופסה שחורה שפותרת את כל הבעיות. עליכם להגדיר כללי משחק ברורים בתוך מערכת ה-CI/CD שלכם. שינויים בסיכון נמוך, בעלי ציון דמיון גבוה במיוחד (כמו למשל שינוי פשוט של מזהה ID עקב עדכון ספריית עיצוב), יכולים וצריכים לקבל אישור אוטומטי מלא כדי לשמור על מהירות פיתוח אופטימלית.
עם זאת, כל שינוי שאינו עומד ברף המחמיר והמשולש שהגדרנו קודם לכן, חייב להיות מנותב באופן אוטומטי לבדיקה של סוקר אנושי מוסמך. המערכת הממשלית צריכה לייצר כרטיס משימה מתועד שיכלול בצורה ברורה את הנתיב המקורי שנכשל, התיקון הספציפי שהבינה המלאכותית מציעה, ומדדי הדמיון המדויקים שהובילו לאותה הצעה. שילוב נכון של פיתוח אפליקציות AI בתהליכי האוטומציה מחייב שקיפות מוחלטת כלפי צוות הפיתוח. שום החלטה המשפיעה על איכות המוצר לא צריכה להתקבל באפלה, וכל אישור מוקלט במערכת חייב להיות מתועד וניתן לביקורת לאחור בכל רגע נתון.
תובנות מרכזיות למקבלי החלטות בארגון
תובנות מרכזיות למקבלי החלטות בארגון
כדי לוודא שאתם בונים מערך בדיקות עמיד, אמין ומוכן לעתיד, הנה הנקודות הקריטיות שעליכם לקחת איתכם לישיבת ההנהלה הבאה:
- ריפוי עצמי ללא ממשל הוא סכנה ברורה: אל תאפשרו בשום אופן לכלי אוטומציה לתקן בדיקות באופן גורף ללא שכבת בקרה. שחיקת כיסוי שקטה עולה בסופו של דבר הרבה יותר מתחזוקה ידנית של טסטים.
- המודל ההיברידי הוא המפתח להצלחה: שילוב קבוע של סקירת אנוש לשינויים המוגדרים כקריטיים מגדיל ב-60% את יכולת זיהוי הבאגים החמורים, במיוחד בתקופות של עומס פיתוח ושינויים תכופים.
- הגדירו ספי אישור קשיחים ובלתי מתפשרים: יישמו את שלושת מבחני האימות המרכזיים (קרבה ויזואלית, נגישות, והתאמת הקשר) לפני שאתם מאפשרים למערכת לאשר שינוי קוד כלשהו באופן אוטומטי.
- השקיעו בהעצמת ההון האנושי שלכם: הפסיקו למדוד את מהנדסי האוטומציה שלכם אך ורק לפי כמות הסקריפטים שהם כותבים או מתקנים ביום. התפקיד המרכזי שלהם כעת הוא לפקח מקרוב על הבינה המלאכותית ולנתח מגמות איכות עמוקות במוצר.
הצעד הבא בבניית תשתית הבדיקות שלכם
בניית מערכת בדיקות חכמה באמת, כזו שיודעת לתקן את עצמה ביעילות אך גם לעצור, לחשוב ולהרים דגל אדום כשצריך, דורשת הבנה עמוקה של התפר העדין שבין קוד נקי, בינה מלאכותית, ולוגיקה עסקית מורכבת. אם אתם יזמים, מנהלי חדשנות או סמנכ"לי טכנולוגיה בארגונים בינוניים וגדולים המחפשים לשדרג את תהליכי הפיתוח שלכם בצורה בטוחה, זה הזמן המדויק לבצע בדק בית יסודי במערכות שלכם.
בחנו לעומק את כלי האוטומציה הנוכחיים שבהם אתם משתמשים, בדקו האם קיימת אצלכם שכבת ממשל פעילה ומתועדת, ואל תהססו להחזיר את הגורם האנושי והביקורתי לנקודות ההחלטה הקריטיות ביותר במוצר. שותף טכנולוגי מנוסה, המכיר את הדקויות של פיתוח מוצרים דיגיטליים פרימיום, יוכל לעזור לכם להטמיע את המנגנונים הקריטיים הללו בצורה חלקה בארגון. כך תבטיחו שהשחרור הבא שלכם יהיה לא רק מהיר ויעיל בצורה יוצאת דופן, אלא גם חסין לחלוטין מתקלות נסתרות שעלולות לפגוע באמון הלקוחות שלכם.
שאלות ותשובות
ריפוי עצמי הוא יכולת של כלי אוטומציה מבוססי בינה מלאכותית לזהות שינויים בממשק המשתמש ולתקן את נתיבי הבדיקה (Locators) באופן אוטומטי בזמן אמת. כאשר רכיב כמו כפתור או שדה קלט משנה את המיקום, השם או המזהה הטכני שלו, המערכת סורקת את ה-DOM, מזהה את האלמנט החדש ומעדכנת את הבדיקה כדי שתמשיך לרוץ ללא התערבות אנושית. הטכנולוגיה הזו חוסכת שעות רבות של תחזוקת סקריפטים שבורים, אך היא עלולה להסתיר באגים אמיתיים אם היא לא מנוהלת נכון, שכן היא מתמקדת בשמירה על תקינות הבדיקה ולא בהכרח על תקינות הלוגיקה העסקית מאחורי הפעולה.
הסיכון המרכזי הוא תופעה המכונה שחיקת כיסוי שקטה, שבה המערכת מתקנת נתיב שבור ומדווחת על הצלחה, גם אם השינוי בממשק מעיד על באג קריטי או על פגיעה בלוגיקה העסקית. לדוגמה, אם שינוי במבנה הדף גורם לכפתור אישור העברה בנקאית לעקוף שכבת אבטחה, כלי הריפוי העצמי עלול פשוט 'לתקן' את הבדיקה כך שתלחץ על הכפתור החדש, ובכך לאשר תהליך פגום. ללא בקרה אנושית, ארגונים עלולים לשחרר גרסאות לייצור עם פגמים חמורים שמוסתרים מאחורי לוח בקרה ירוק ומטעה, מה שמהווה סיכון משמעותי במיוחד במערכות פיננסיות, רפואיות או כאלו המטפלות בנתונים רגישים.
בניית שכבת ממשל דורשת יצירת חוצץ חכם בין מנוע הריפוי העצמי לבין מאגר הבדיקות המרכזי של הארגון. במקום לתת למערכת לעדכן את הבדיקות באופן אוטומטי לחלוטין, כל הצעת תיקון של ה-AI חייבת לעבור תהליך אימות משולש: בדיקת קרבת הרכיב המרופא למקור, אימות נגישות (Accessibility) כדי לוודא שהאלמנט עדיין תקין למשתמשי קצה, והצלבת ההקשר העסקי של הבדיקה עם השינוי הטכני. גישה זו הופכת את מהנדסי האוטומציה ממבצעי תיקונים טכניים למבקרי איכות אסטרטגיים, שמאשרים או דוחים את התיקונים של המכונה בהתאם להבנתם את המוצר והסיכונים הכרוכים בכל שינוי.
אוטומציה מלאה ללא מגע אדם אינה מומלצת בתקופות של שינויים מבניים עמוקים במערכת, כמו מיגרציות של מערכות ליבה לענן או שינויים רגולטוריים רחבי היקף. במצבים אלו, המבנה של האפליקציה משתנה בצורה דרסטית, והסתמכות עיוורת על אלגוריתמים עלולה להוביל לפספוס של דרישות תאימות חדשות או לעקיפת מנגנוני אבטחה קריטיים. בנוסף, בממשקים דינמיים מאוד שבהם הנתונים משתנים בזמן אמת, המערכת עלולה לפרש שינוי תוכן לגיטימי כשבירת קוד ולבצע תיקונים שגויים. בכל מקום שבו טעות בבדיקה עלולה להוביל להפסד כספי או להפרה רגולטורית, מעורבות אנושית היא הכרחית ולא מותרות.
הטמעת כלי ריפוי עצמי אינה אמורה להוביל לצמצום כוח אדם, אלא לשינוי מהותי באופי התפקיד של מהנדסי האוטומציה. במקום להשקיע את רוב זמנם בתיקון סקריפטים שבורים בגלל שינויי ממשק קטנים, המהנדסים נדרשים כעת לכישורים גבוהים יותר של ניתוח סיכונים וקבלת החלטות ארכיטקטוניות. הם הופכים למבקרי איכות אסטרטגיים שמוודאים שהבינה המלאכותית לא 'מתקנת' את עצמה לתוך באגים מסוכנים. הניסיון מראה שארגונים שמשקיעים בהכשרת הצוות למיינדסט הזה נהנים מיציבות גבוהה יותר ומזיהוי מוקדם של תקלות, בעוד שארגונים שמנסים להחליף אנשים במכונות בלבד נוטים לסבול מאיכות מוצר ירודה לאורך זמן.
זמן ההטמעה משתנה בהתאם למורכבות האפליקציה ולבשלות תהליכי ה-CI/CD הקיימים בארגון. בעוד שהטכנולוגיה עצמה ניתנת להגדרה מהירה יחסית בתוך סביבות פיתוח מודרניות, האתגר האמיתי אינו טכני אלא תהליכי. נדרש זמן להגדיר את שכבת הממשל, להכשיר את הצוותים לעבודה עם הכלים החדשים ולבצע התאמות למדיניות הבדיקות הארגונית כדי למנוע את תופעת שחיקת הכיסוי השקטה. ארגונים שבוחרים להטמיע את המערכת בהדרגה, תוך התמקדות בבדיקות קריטיות תחילה, נוטים להגיע לתוצאות יציבות יותר מאלו שמנסים להחיל אוטומציה מלאה על כל המערכת בבת אחת.


